
Какво крие рансъмуер вирусът Help_help_help?
Ако видите вирусът Help_help_help в устройството си, имаме лоши новини за вас – заразени сте с най-новата версия на Cerber. В края на миналата година, създателите на Cerber оставят и друг „подарък“ за виртуалното общество – Red Cerber. По случай коледните и новогодишни празници, измамниците смениха външния облик на заплахата. Освен тези външни промени, са направени също и малки изменения в програмния код. В резултат на това, вирусът е станал по-разрушителен от всякога. От своята поява досега, рансъмуерът е еволюирал в глобална кибер заплаха. Дори и най-бдителните компютърни потребители не могат да се чувстват вече в безопасност. След като се „снижиха“ за известно време, нападателите се завръщат с гръм и трясък – Cerber не само представя променени съобщения за откуп, но също е подновил и каналите си за разпространение. Освен използването на добре познатия ни експлоатационен инструмент Rig , той добавя още един зловреден софтуер към колекцията си – Nemucod. Въпреки факта, че Cerber е активен и продължава да се подобрява, има начин да му се противопоставим. По-надолу в статията ще намерите подробна информация как да премахнете вируса Help_help_help. Не губете време, а стартирайте приложение за кибер сигурност, например FortectIntego или MalwarebytesMalwarebytes, за да унищожите инфекцията.
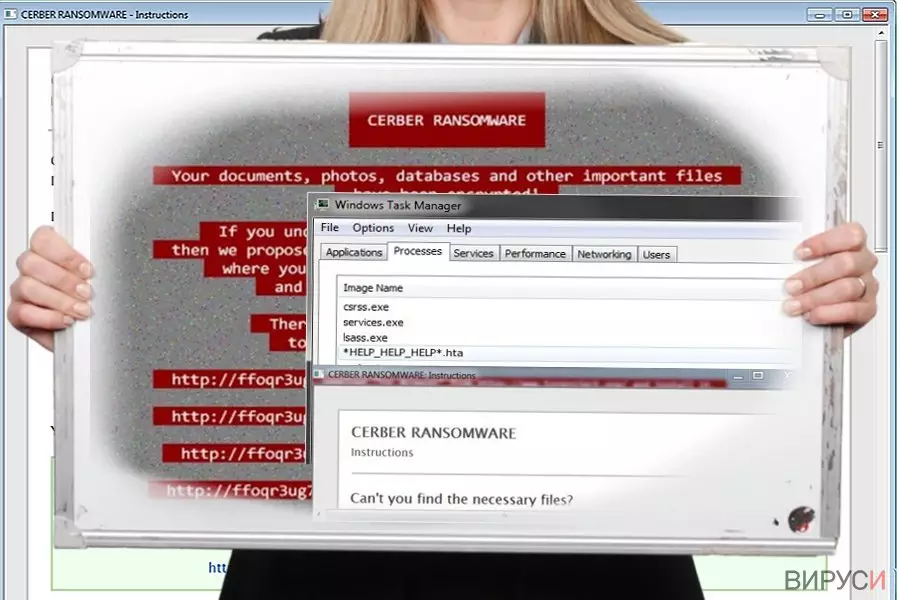
През бързата си еволюция, виртуалното общество вече се е сблъскало с пет последователни версии на зловредния Cerber. Първоначално, той се появява като обикновен рансъмуер, който изисква рестартиране на системата, за да парализира напълно компютъра на жертвата. Впоследствие, хакерите добавиха и гласово съобщение, за да уплашат още повече компютърните потребители. Осигуриха на Cerber да криптира файловете със сложна RSA-2048 криптираща техника, като по този начин оставиха минимални шансове за жертвите да възстановят информацията си чрез алтернативни методи. Друго ключово предимство на малуера е, че се прикрива в правдоподобни спам имейли. Потребителите, получили известие за фактура или плащане на данъци, обикновено бързо да отворят съобщението само, за да открият какво виртуално зло са пуснали от кутията на Пандора. И най-накрая се появява Red Cerber. Интересно е, че последната версия не изтрива моментните снимки на томове (shadow volume copies). Като говорим за рансъмуера Help_help_help, той оперира като подобрено издание на предишната версия. IT специалистите са го нарекли така, защото оставя файл с име *HELP_HELP_HELP*.hta в системата. Вместо преди използвания help decrypt.txt file, сега всички инструкции за възстановяване на информацията са представени във файла HELP_HELP_HELP[random cahracters].hta.
Има ли някакви други промени?
Ръководени от жажда за печалба, създателите на рансъмуера са въвели и промени в стратегиите за разпространение. Освен атаките срещу виртуалната общественост посредством милиони спам имейли със зловредни JavScript и PDF прикачени файлове, кибер престъпниците отговорни за рансъмуера HELP_HELP_HELP, са обърнали внимание и на експлоатационния инструмент Rig. Неактуализираният софтуер също може да послужи за злодеянията на хакерите. Освен това е установено, че създателите на Cerber и на Nemucod са обединили сили, за да удвоят мащаба на атаката. Друго скорошно проучване разкри,че измамниците са модифицирали Cerber и под формата на рансъмуера като услуга (ransomware-as-a-service (RaaS). Последната версия на Nemucod, която се открива от някои антивирусни инструменти като JS/Nemucod.GE!Eldorado, помага за разпространението на зловредния софтуер в cer.jpg файл. След като файлът попадне в системата, той променя формата си в изпълним файл. Дори да сте засегнати от похищението на HELP_HELP_HELP, все още има начин да се справите със злонамерения софтуер. Започнете с премахването на HELP_HELP_HELP незабавно.
Отстраняване на зловредния софтуер HELP_HELP_HELP
Когато става въпрос за рансъмуер, времето е фактор от съществено значение. Не губете никакво време, а започнете с премахването на инфекцията. За да премахнете рансъмуер вируса HELP_HELP_HELP трябва да инсталирате антишпионско приложение. Имайте предвид, че софтуерът трябва да се актуализира, за да може да изкорени инфекцията напълно. Ако се сблъскате с проблеми при премахването на HELP_HELP_HELP, вижте дадените по-долу инструкции. Може да се наложи да използвате Безопасен режим (Safe Mode), за да задействате програмата за премахване на зловреден софтуер, тъй като вирусът може да я деактивира в нормален режим. Към момента все още няма официален дешифратор, но съветите ни за възстановяване може да се окажат полезни за вас.
Помогна ли това ръководство?
Бъдете първият, който ще коментира